Eski Time4Popcorn kuranlar risk altında mı? Güncelleyici açık kapı bıraktı
Time4Popcorn güvenlik açığı: Eski sürümlerin güncelleyicisi terk edilmiş alan adlarından yönetici yetkisiyle yazılım alabiliyor. Ne yapmalı?
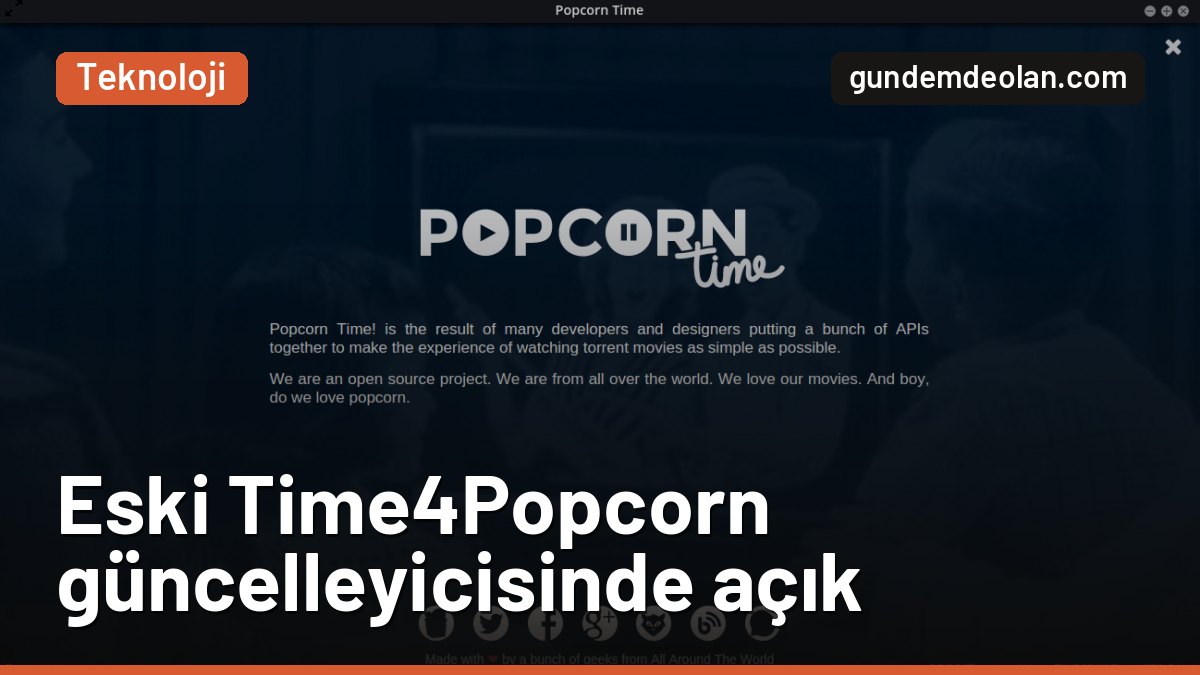
Yıllar önce Time4Popcorn kurup unutan bilgisayarlarda hâlâ çalışan bir güncelleme servisi, saldırganlara yönetici yetkisiyle yazılım yükleme imkânı verebiliyordu. Hollandalı siber güvenlik şirketi Eye Security, Operation Ixim adını verdiği raporda bu açığı ve kendi aldığı önlemleri anlattı.
Sorun tam olarak nerede?
Araştırma, 2014 döneminden kalan Time4Popcorn çatallamasını kapsıyor; Popcorn Time adıyla dolaşan her uygulamayı değil. Bu eski sürümlerdeki güncelleyici, şifresiz HTTP bağlantısıyla güncelleme çekiyor ve Windows ile macOS’ta yüksek yetkiyle çalışıyor. Programın sahipleri alan adlarını bırakınca iş tehlikeli hâle geldi: adresi kim satın alırsa güncelleyici ona bağlanmaya devam ediyor. Kısacası bir alan adını kaybetmek, burada sıradan bir sitenin kapanmasından çok daha ağır sonuç doğurabiliyor.
Bunu da okuyun: PHP2Shell açığı neden korkuttu? Yapay zekâ, internetin altyapısını zorluyor
Kaç bilgisayar etkilendi?
Eye Security, Kasım 2025 ile Mart 2026 arasında terk edilmiş alan adlarının bir kısmını satın aldı ve servisi durduracak güncellemeler hazırladı. Şirketin kaydına göre bu sürede yaklaşık 2 milyon güncelleme indirmesi geldi. Bu rakam 2 milyon ayrı kişi anlamına gelmiyor, çünkü aynı bilgisayar defalarca istek gönderebiliyor. Android sürümünde paket kurmak için kullanıcı onayı gerektiğinden, telefonlarda risk masaüstündeki kadar sessiz işlemiyor.
Bilgisayarında eski sürüm olanlar ne yapmalı?
Raporda macOS için PT.updd, Windows için Updater.exe ve updateService adlı yardımcı servisler geçiyor. Yalnız benzer isimli bir dosyayı görüp silmek doğru yöntem değil; dosyanın konumu ve hangi programa ait olduğu birlikte kontrol edilmeli. Araştırmacıların müdahalesi her riski kapatmış değil, kontrol edilemeyen alan adları ve farklı eski sürümler hâlâ var. En sağlıklı yol, bakım almayan programı tamamen kaldırıp sistemi bir güvenlik yazılımıyla taramak.
Benzer bir tedarik zinciri riskini geçen hafta Cursor’daki sahte Claude Code eklentisinde de görmüştük.
Kaynak: Teknoblog, Eye Security